Установка SSL-сертификата
Установка SSL-сертификата на головной сервер
Чтобы на головной сервер Платформы IVA MCU установить SSL-сертификат, необходимо:
-
перейти в настройки домена Платформы:
Войти в веб-панель администрирования → Перейти в раздел Домены →
Нажать кнопку Детально

-
установить SSL-сертификат:
Перейти к секции Настройки TLS → Поле TLS сертификат →
Добавить сертификат →
Поле TLS ключ →
Добавить приватный ключ SSL-сертификата →
Поле Пароль для TLS ключа  →
Ввести пароль для расшифровки приватного ключа (если ключ зашифрован) →
Нажать кнопку Сохранить
Если установленная Платформа IVA MCU доступна по нескольким доменным именам, то SSL-сертификаты необходимо добавить для каждого доменного имени 
В целях безопасности значение в поле TLS ключ скрыто -
для настройки автоматического получения и обновления (за неделю до окончания срока действия) сертификата и ключа от сервиса LetsEncrypt необходимо:
-
убедиться, что для внешнего адреса головного сервера / головных серверов открыт порт 80 (TCP)
-
Перейти в раздел Домены → Нажать кнопку Детально → Перейти к секции Настройки TLS → Поле Использовать LetsEncrypt
 →
Включить флаговую кнопку →
Нажать кнопку Сохранить
Начиная с версии 27.0 Платформы IVA MCU Certbot для ручного выпуска сертификатов от LetsEncrypt:
-
для головных серверов — будет отключен
-
для медиасерверов — продолжит работать
-
-
Перейти в раздел Системные настройки → Перейти к секции Настройки TLS → Поле LetsEncrypt uri → Ввести адрес сервиса LetsEncrypt (обычно acme://letsencrypt.org) → Нажать кнопку Сохранить
-
-
отключить использование текущей конфигурации настроек TLS:
-
перед отключением настройки необходимо выполнить действия, описанные в разделе Отключение использования текущей конфигурации
-
отключить использование текущей конфигурации настроек TLS:
В случае, если включена флаговая кнопка Использовать текущую конфигурацию, то будут использоваться настройки из директории /etc/nginx, а системные / доменные настройки из секции Настройки TLS не будут применены
Войти в веб-панель администрирования → Перейти в раздел Системные настройки → Перейти к секции Настройки TLS → Поле Использовать текущую конфигурацию
→
Выключить флаговую кнопку →
Нажать кнопку Сохранить 
-
Отключение использования текущей конфигурации
Перед выключением флаговой кнопки Использовать текущую конфигурацию в настройках TLS необходимо:
-
убедиться, что в директории /etc/nginx/conf.d/ отсутствуют файлы, в имени которых есть одинаковый FQDN
Например, если есть два файла:
-
/etc/nginx/conf.d/test.conf
-
/etc/nginx/conf.d/test.disable
то файл /etc/nginx/conf.d/test.disable необходимо удалить.
При возникновении вопросов необходимо обратиться в техническую поддержку IVA Technologies
-
-
убедиться, что в файл /etc/nginx/conf.d/local.conf не вносились изменения. Если в файл вносили изменения, то необходимо привести файл к значению по умолчанию
Значение по умолчанию для файла /etc/nginx/conf.d/local.conf можно запросить у технической поддержки IVA Technologies
После выключения флаговой кнопки Использовать текущую конфигурацию настройки в директории /etc/nginx будут переопределены автоматически.
| Не допускается ручное внесение изменений в директорию /etc/nginx |
Сертификаты отдельных серверов
| Для применения сертификатов необходимо отключить использование текущей конфигурации TLS, в противном случае конфигурация TLS не формируется |
В разделе Модули системы можно просматривать, добавлять, изменять и удалять TLS-сертификаты выбранного сервера.
| Ссылка Сертификаты отображается для серверов без модуля ivcs-server. Настройка сертификата головного сервера описана в разделе Установка SSL-сертификата на головной сервер |
Чтобы открыть список сертификатов, необходимо:
Перейти в раздел Модули системы →
Выбрать сервер →
Нажать ссылку Сертификаты →
Список сертификатов выбранного сервера
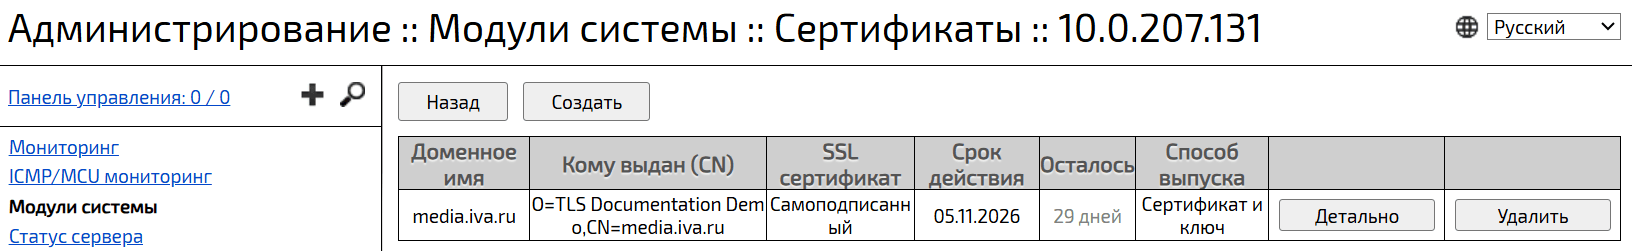
Чтобы добавить сертификат, необходимо:
Перейти к списку сертификатов сервера →
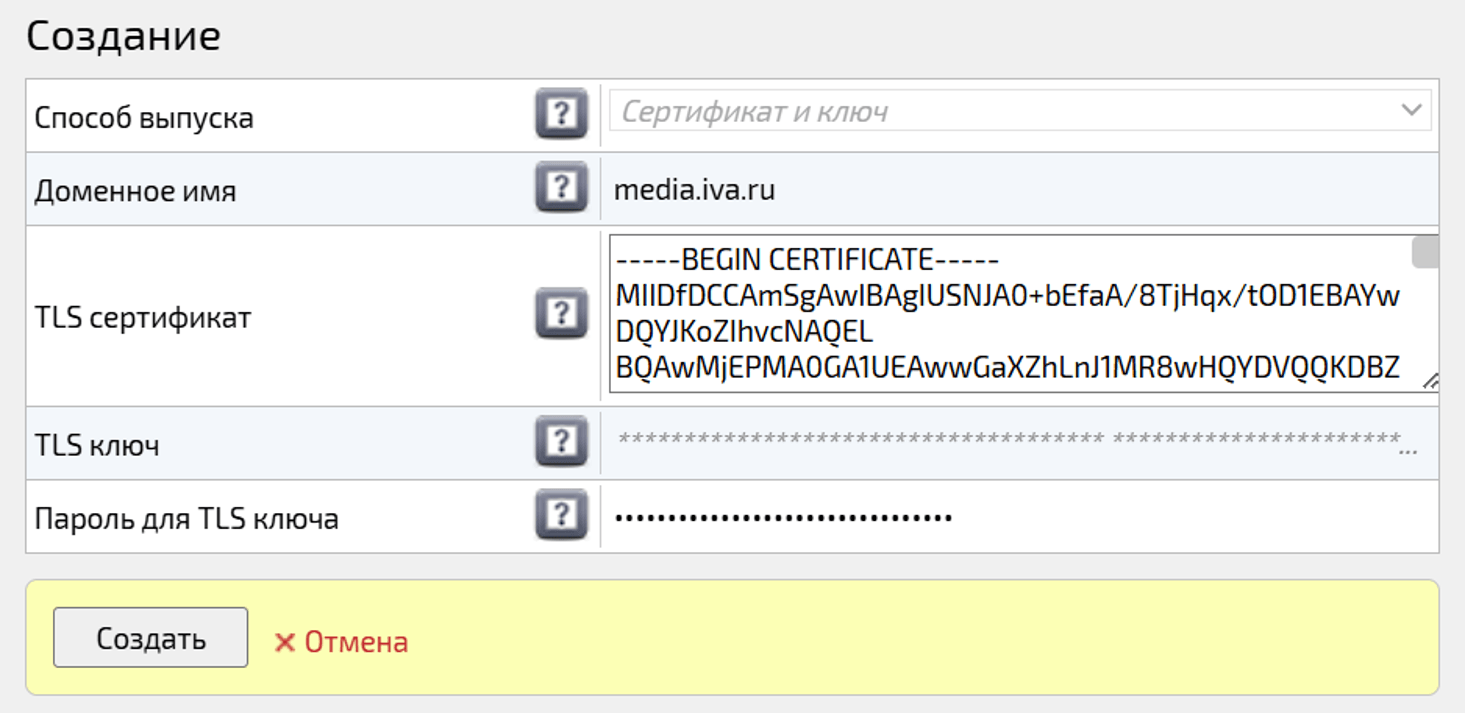
Нажать кнопку Создать →
В окне Создание:
-
Поле Доменное имя — указать доменное имя, для которого устанавливается сертификат
-
Поле TLS сертификат — ввести данные сертификата и промежуточные сертификаты его цепочки в формате .pem
-
Поле TLS ключ — ввести данные приватного ключа сертификата в формате .pem
-
Поле Пароль для TLS ключа — ввести пароль, если приватный ключ зашифрован
-
Нажать кнопку Создать
| При сохранении проверяются формат сертификата и ключа, соответствие ключа сертификату и пароль зашифрованного ключа. При ошибке отображается сообщение с ее причиной |
Чтобы изменить сертификат, необходимо:
Перейти к списку сертификатов сервера →
Нажать кнопку Детально →
Детальная информация о сертификате →
Внести изменения (при необходимости) →
Нажать кнопку Сохранить
Чтобы удалить сертификат, необходимо:
Перейти к списку сертификатов сервера →
Нажать кнопку Удалить →
Подтвердить удаление, нажав кнопку ОК
Сброс состояния ACME-сертификатов
В случае возникновения ошибки в работе сервиса ACME-сертификатов в разделе Системные предупреждения будет отображена запись следующего вида: Ошибка выпуска/продления ACME сертификата для '<server_fqdn>' из-за "<reason>".
Для решения данной ошибки необходимо сбросить текущее состояние ACME-сертификатов:
Войти в веб-панель администрирования →
Перейти в раздел Статус сервера →
Нажать кнопку Сбросить состояние ACME
| Состояние сбрасывается для всех ACME-сертификатов. Выбор сервера в разделе Статус сервера не ограничивает область действия сброса |
| Исправленные системные предупреждения закрываются автоматически |
