Права доступа
В сервере телефонии IVA CS предусмотрено несколько уровней прав доступа. Каждый уровень определяет, какие объекты системы доступны пользователю через веб-интерфейс. Настройка прав выполняется администратором IVA CS.
Учетная запись пользователя создается в определенном домене. В зависимости от уровня пользовательских прав доступ пользователя может ограничиваться данными своего домена и данными нижестоящих вложенных доменов (поддоменов), при этом доступ к данным доменов верхнего уровня может быть ограничен.
Пользователям назначаются роли, которые представляют собой набор прав для управления определенными типами объектов системы в веб-интерфейсе. Набор прав для каждого типа объекта системы определяет, какие запросы пользователь может выполнять в отношении этого типа объекта.
Разграничение прав пользователей осуществляется через назначение ролей, которые администратор IVA CS настраивает в зависимости от необходимых прав доступа и предоставляемых услуг.
Минимальный набор типов прав доступа:
-
Пользователь — имеет доступ к пользовательскому веб-интерфейсу и может конфигурировать пользовательские сервисы. Включает доступ к настройкам своего профиля, а также к пользовательским сервисам
-
Администратор — права администратора определяются в зависимости от его роли. Администратор имеет возможность управлять всеми функциями IVA CS в рамках своего домена в соответствии с назначенной ролевой моделью
| Присвоение пользователю какой-либо созданной роли с набором прав должно осуществляться администратором системы с использованием веб-интерфейса IVA CS |
Роли
Во вкладке Роли создаются пользовательские роли и настраиваются права доступа к информации и предоставляемым услугам.
Для перехода во вкладку: раздел Права доступа → вкладка Роли
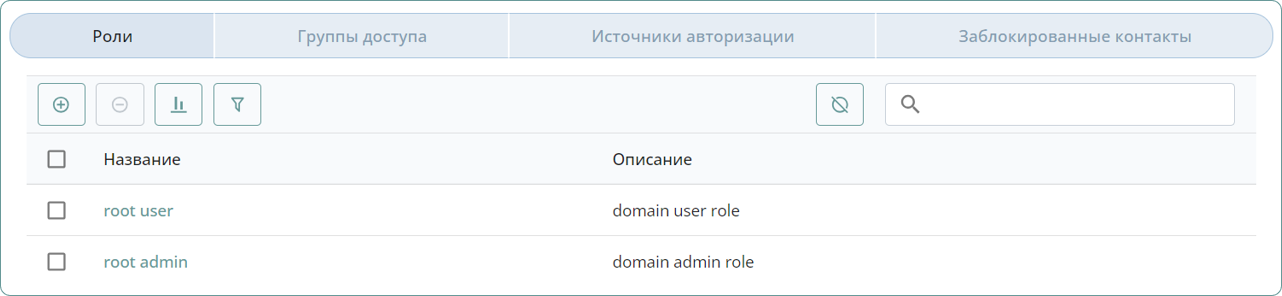
По умолчанию созданы два типа ролей:
-
роль администратора — root admin
По умолчанию администратор имеет полные права, включая доступ к новым функциям веб-интерфейса. Фактический доступ зависит от текущих настроек роли: отдельные права могут быть отключены. Если нужная вкладка или операция недоступна, необходимо проверить назначенную пользователю роль и разрешения для соответствующего типа объекта
Веб-интерфейс пользователя с ролью root user:
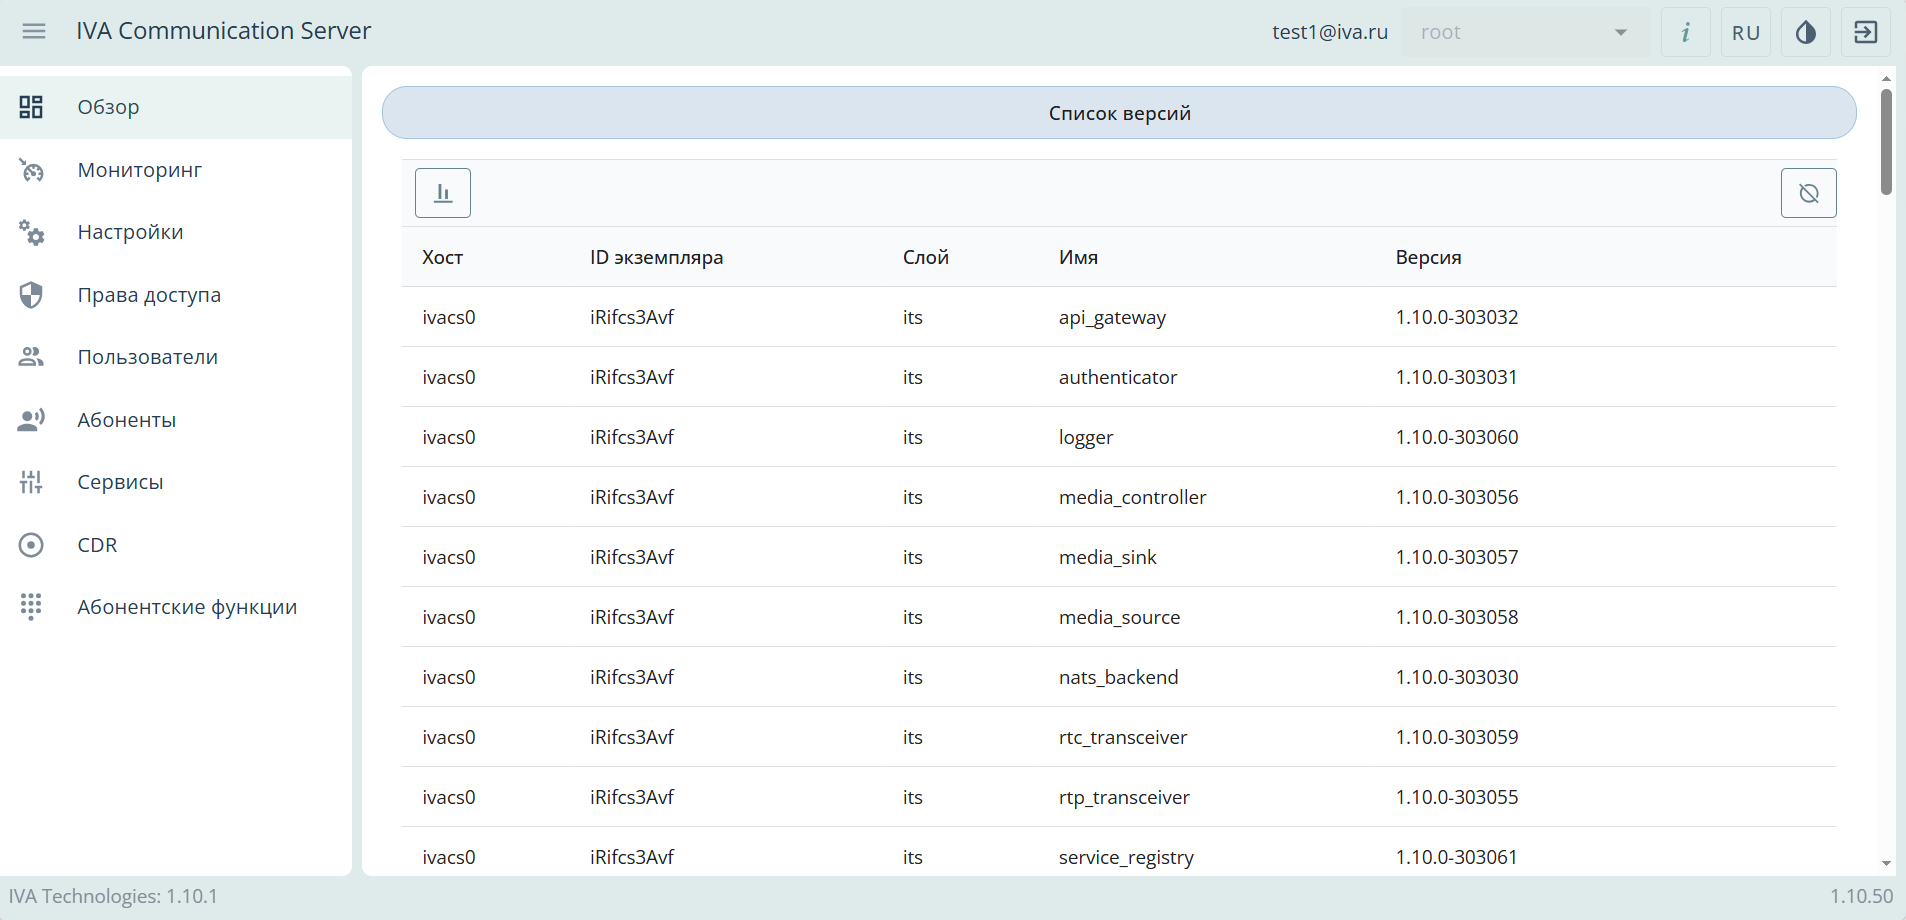
Права пользователя с ролью root user
Пользователь с ролью root user по умолчанию имеет следующие права доступа в системе:
-
CDR
-
просмотр только собственных звонков
-
прослушивание только собственных записей разговоров
-
-
Список абонентов
Переход в карточку другого абонента и просмотр его настроек недоступен
Пользователь может зайти в собственную карточку, где видит все настройки — группы доступа, шлюзы и прочее
Изменение собственных групп доступа и шлюзов недоступно для пользователя -
Мониторинг
-
Активные регистрации: отображаются только терминалы самого пользователя
-
Активные вызовы: отображаются только вызовы самого пользователя
-
-
Настройки
Пользователь имеет доступ только к разделу Аудиофайлы
В разделе Аудиофайлы пользователю доступно:
-
добавление и удаление только собственных загруженных аудиофайлов
-
отображение и прослушивание общих аудиофайлов, без возможности их удаления
-
-
Пользователи
-
Пользователь видит в списке пользователей только себя
-
Изменение собственных настроек недоступно
-
-
Абонентские функции
-
Пользователь может просматривать настройки сервисных кодов
-
Изменение сервисных кодов недоступно
-
-
Права доступа
Доступно отображение прав, назначенных пользователю в соответствии с его ролью
Добавление роли
Для добавления роли необходимо:
-
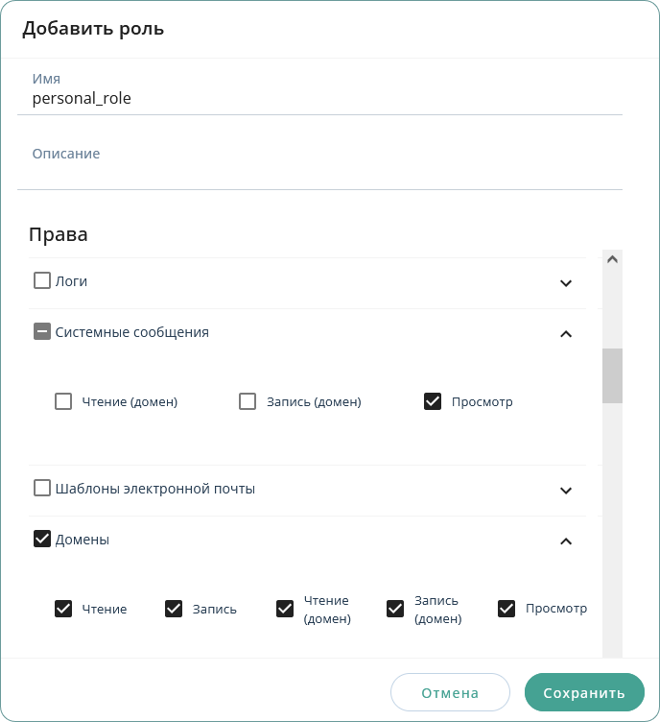
раздел Права доступа → вкладка Роли → нажать кнопку Добавить → окно Добавить роль
-
указать параметры роли:
-
поле Имя: название добавляемой роли
-
поле Описание: описание добавляемой роли
-
секция Права: выбрать необходимые права из справочника прав роли и в соответствующих полях установить необходимые уровни прав

Подробнее
Доступны следующие уровни прав:
-
чтение
-
запись
-
чтение (домен)
-
запись (домен)
-
просмотр
Уровни прав чтение (домен) и запись (домен) распространяются на весь домен: родительский домен и нижестоящие вложенные домены.
Уровни прав чтение и запись распространяют свое действие на сущности текущего пользователя
-
-
-
нажать кнопку Сохранить
Новая роль будет добавлена в список ролей.
|
При первичной установке системы все доступные на момент установки права автоматически назначаются Администратору с ролью root admin. |
Справочник прав роли
В форме Добавить роль права отображаются в следующем порядке:
| Право |
|---|
Информация по call leg |
Файлы автоконфигурирования |
Инциденты |
Сервис Обратный вызов (Задание) |
Сервис Обратный вызов |
Активные сессии |
Перезапуск сервисов |
Сетевые зоны |
Профили ITS |
Список сервисов |
Файлы PCAP (Подробная информация) |
Файлы PCAP |
Настройки DSS кнопок |
Доменные ограничения |
Инстанс сервиса |
Сопоставление кодов Q.931 |
Отправленные уведомления |
Сертификаты |
Проверка маршрутизации |
Сервис Уведомления |
Прием и отправка факсов |
Устройства |
Импорт файла |
Модель телефона |
Кластер |
Лицензия |
Сервис Автосекретарь |
Логи |
Системные сообщения |
Шаблоны электронной почты |
Файлы логов |
Выгрузка CDR |
Удалённые хранилища |
Очередь вызовов |
Зоны |
Маршрутизация |
Контакты |
IVR |
Коды абонентских функций |
Сервис Следуй за мной |
Пользователи |
Источники авторизации |
Активные регистрации |
Активные вызовы |
Группы вызова |
Журналы вызовов CDR |
Кодеки |
DTMF |
Сигналы DTMF |
Терминалы |
Шлюзы |
Протоколы |
Роли |
Домены |
Группы кодеков |
Права |
Абоненты |
Версии |
Тестовый звонок |
Пункты IVR меню |
Сообщения голосовой почты |
Терминация |
Аудиофайлы |
Файлы CDR |
Файлы записи |
Системные настройки |
Группы доступа |
Сервис Голосовая почта |
Переадресация |
Доступ к автоконфигурированию разделен между правами Устройства, Модель телефона, Настройки DSS кнопок и Файлы автоконфигурирования. Возможность открыть устройство не означает, что доступны его файлы или изменение модели: соответствующие права необходимо проверять отдельно.
Удаление роли
Для удаления роли:
Раздел Права доступа → Вкладка Роли → Выбрать роль → Нажать кнопку Удалить → Подтвердить удаление, нажав кнопку Да
Выбранная роль будет удалена из списка ролей.
Группы доступа
Управление доступом к маршрутам, голосовым сервисам, а также звонкам между абонентами осуществляется с помощью групп доступа.
С помощью групп доступа при маршрутизации можно обеспечить запрет исходящей связи для абонентов, например, абонентам из разных групп доступа могут быть недоступны определенные маршруты.
Во вкладке Группы доступа отображается информация о пользовательских группах доступа.
Для перехода во вкладку: раздел Права доступа → вкладка Группы доступа
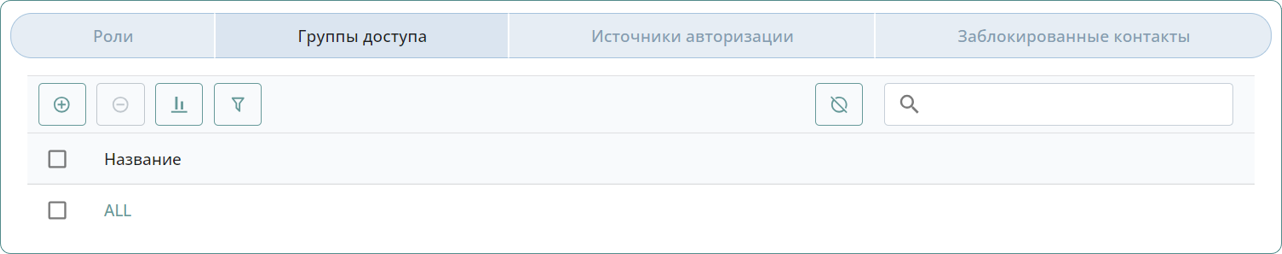
Группа доступа может объединять абонентов, маршруты и шлюзы.
Для совершения вызовов все абоненты, маршруты и шлюзы должны находиться в одной группе доступа внутри одного домена. Системная группа доступа ALL по умолчанию присваивается всем абонентам, маршрутам и шлюзам.
Для абонентов доступна опция Скрытое участие в группе.
Абонент, у которого включена данная опция, может совершать вызовы всем абонентам, входящим в данную группу доступа, но совершить ответный вызов в сторону абонента нельзя.
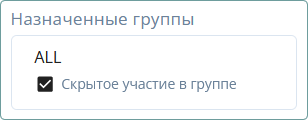
|
Пример
Если у руководителя активирована опция Скрытое участие в группе, а у подчиненных отключена, и при этом все они находятся в одной группе доступа, то руководитель может совершать звонки любым сотрудникам, а звонки от сотрудников руководителю невозможны |
Добавление группы доступа
Для добавления группы доступа необходимо:
-
раздел Права доступа → вкладка Группы доступа → нажать кнопку Добавить → окно Добавить группу доступа
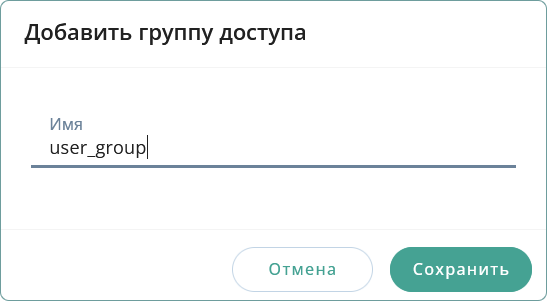
-
в поле Имя указать название группы доступа
-
нажать кнопку Сохранить
Созданная группа доступа отобразится в списке групп доступа.
Удаление группы доступа
| Удаление системной группы доступа ALL запрещено |
Для удаления группы доступа:
Раздел Права доступа → Вкладка Группы доступа → Выбрать группу доступа → Нажать кнопку Удалить → Подтвердить удаление, нажав кнопку Да
Выбранная группа доступа будет удалена из списка групп.
Источники авторизации
Во вкладке Источники авторизации можно настроить синхронизацию IVA CS с LDAP-серверами и IVA ID.
Такая синхронизация позволит автоматически импортировать пользователей из LDAP или IVA ID в IVA CS, а также будет использоваться для аутентификации пользователей через LDAP-сервер и IVA ID.
| LDAP-сервер также используется для интеграции между IVA CS и IVA MCU |
Для перехода во вкладку: раздел Права доступа → вкладка Источники авторизации
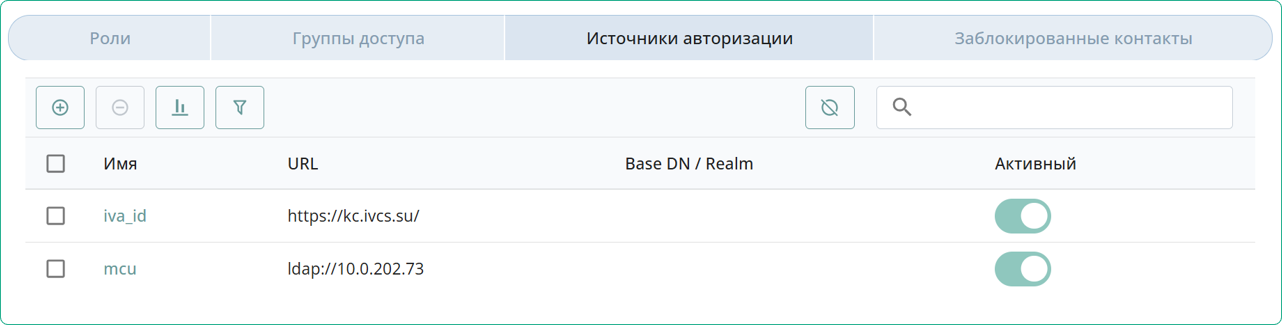
Использовать источник авторизации для входа в систему можно лишь когда источник авторизации находится в состоянии Активный / Включен 
|
Особенности синхронизации пользователей между источниками авторизации и IVA CS:
-
учетные записи, ранее импортированные в список пользователей IVA CS из источника авторизации, но отсутствующие в источнике авторизации в настоящий момент, удаляются из списка пользователей IVA CS при очередном импорте пользователей
-
пользователям, импортированным через LDAP или IVA ID, по умолчанию присваивается роль user
-
ранее импортированные учетные записи пользователей теперь сохраняются в базе данных IVA CS, а не перезаписываются заново при повторной синхронизации
Добавление источника авторизации
Для добавления источника авторизации необходимо:
-
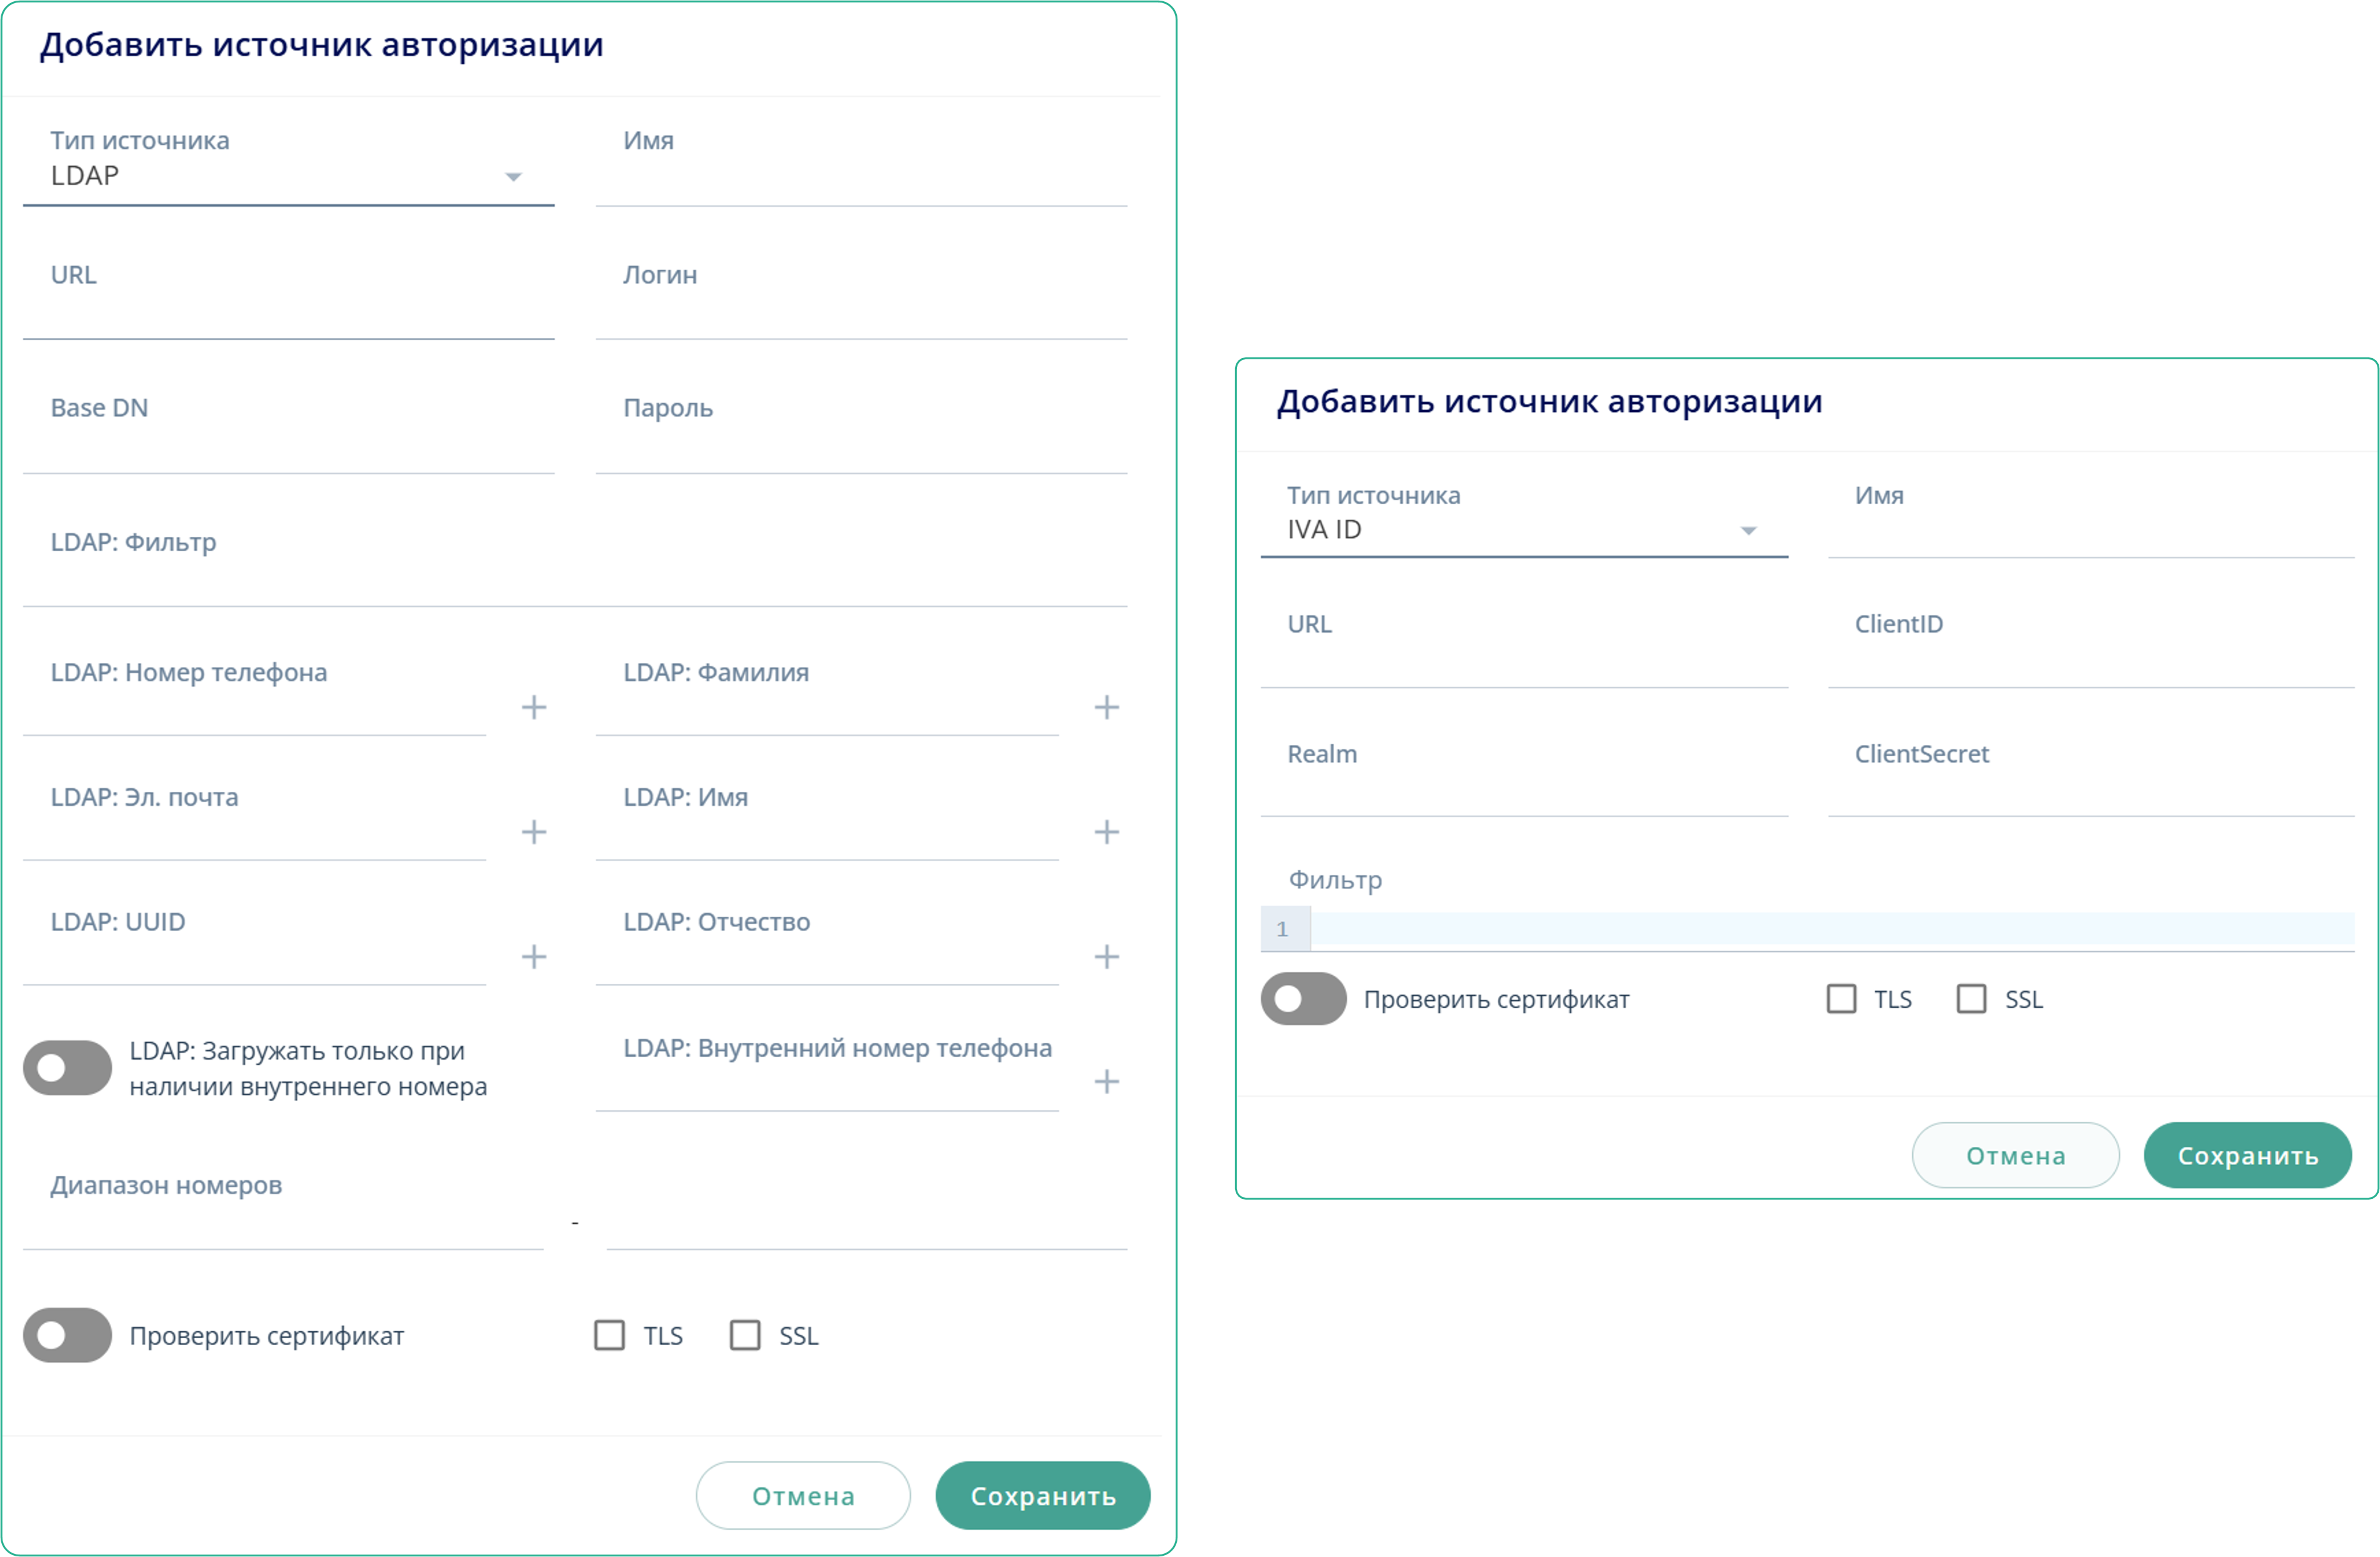
раздел Права доступа → вкладка Источники авторизации → нажать кнопку Добавить → окно Добавить источник авторизации
-
настроить параметры источника авторизации:
-
поле Тип источника: выбрать тип источника авторизации LDAP / IVA ID
для типа LDAP:
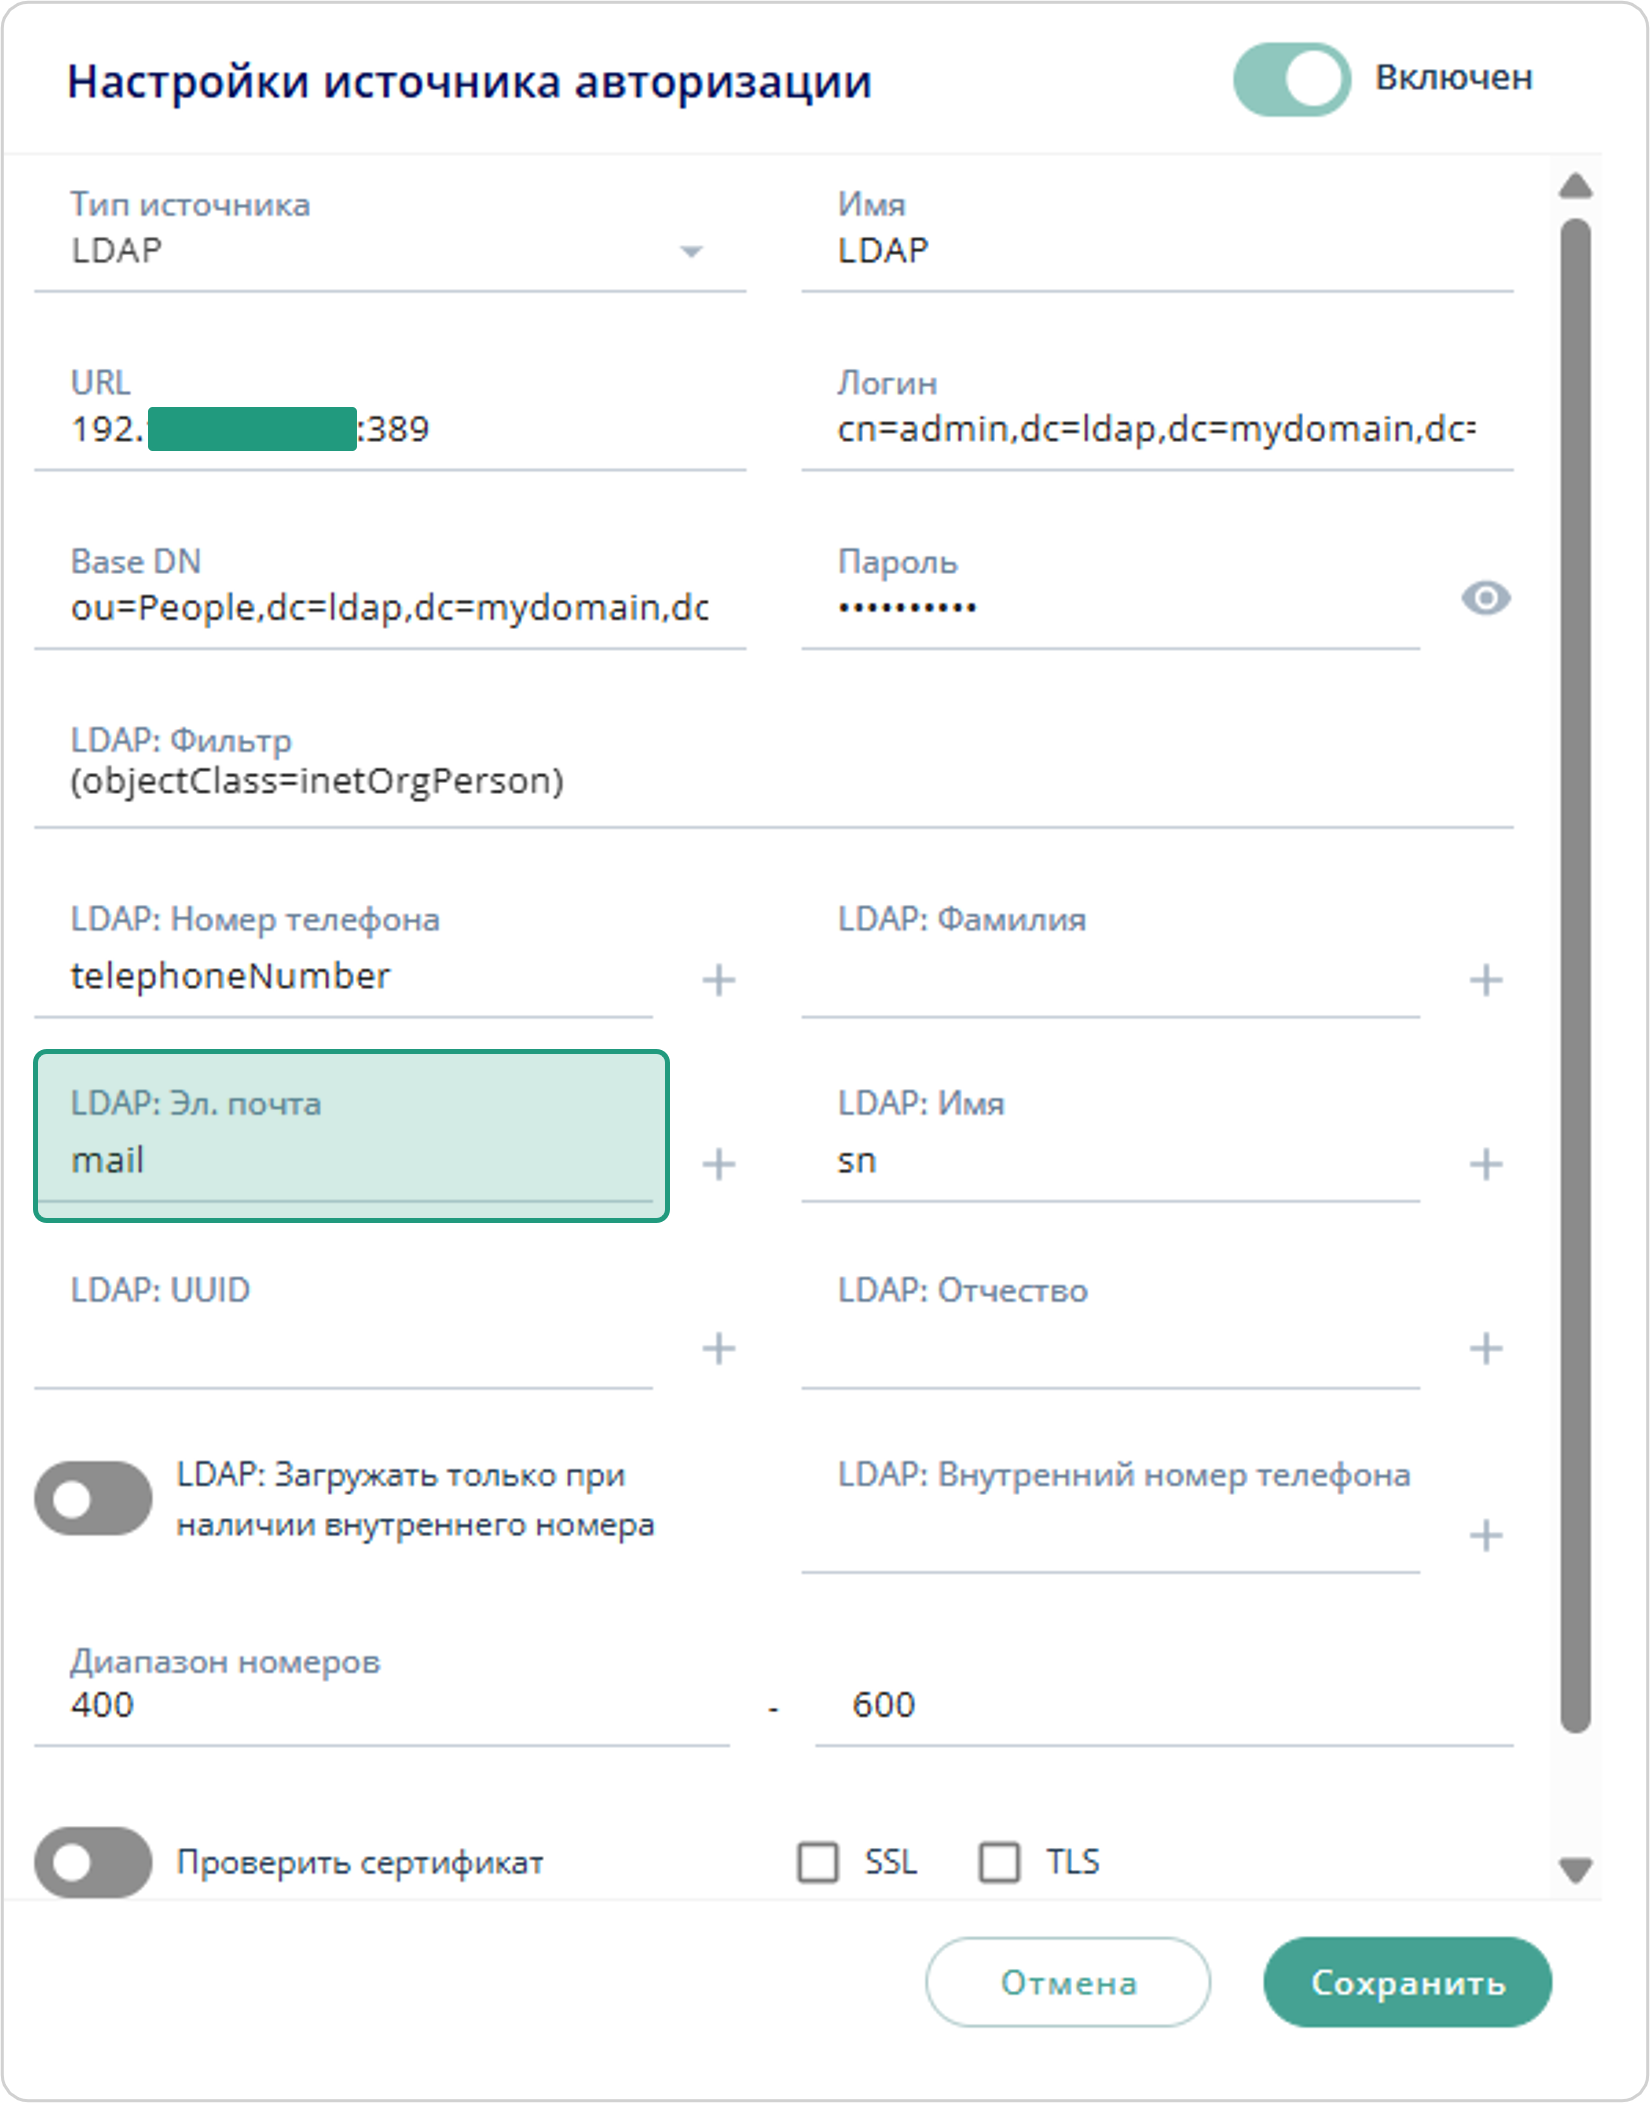
Поле Описание Пример Имя
имя LDAP-сервера, отображаемое в веб-интерфейсе IVA CS
LDAPURL
URL-адрес и порт подключения LDAP-сервера
192.168.0.100:123Логин
учетные данные для подключения к LDAP-серверу
cn=administrator,dc=IVA,dc=comПароль
пароль для подключения к LDAP-серверу
********При создании абонента генерируется случайный восьмизначный пароль терминала, состоящий из латинских букв, цифр, *, # — это не пароль LDAP-аутентификации пользователя
Base DN
базовый каталог поиска
ou=Users,dc=IVA,dc=comLDAP: Фильтр
фильтр поиска
(objectClass=organizationalPerson)LDAP: Номер телефона
атрибут с номером
telephoneNumberLDAP: Эл. почта
атрибут c email (обязательный параметр)
mailДиапазон номеров
диапазон для автоматической генерации номеров (поле Номер абонента в списке абонентов), назначаемых абонентам, не имеющих конкретного номера
400—600Роль пользователей
роль, назначаемая импортируемым пользователям
root userПример заполнения параметров LDAP:
для типа IVA ID:
Поле Описание Пример Имя
название сервера аутентификации IVA ID
IVA ID ServerURL
URL-адрес сервера аутентификации IVA ID (необходимо указать адрес сервера с протоколом)
https://iva.ru/Realm
пространство (realm) IVA ID (параметр из панели администрирования IVA ID: )
IVAИдентификатор клиента
ID клиента (параметр из панели администрирования IVA ID: )
iva-csСекрет клиента
секрет клиента (параметр из панели администрирования IVA ID: )
******************Диапазон номеров
диапазон для автоматической генерации номеров (поле Номер абонента в списке абонентов), назначаемых абонентам, не имеющих конкретного номера
800—900Роль пользователей
роль, назначаемая импортируемым пользователям
root userФильтр
фильтр импорта (при необходимости)
Для источника авторизации IVA ID доступна авторизация с использованием протокола OAuth 2.0. Подробнее — Авторизация с использованием протокола OAuth 2.0 
-
-
нажать кнопку Сохранить
| Все остальные поля (кроме полей Имя и URL) заполняются в соответствии с данными LDAP-сервера / сервера аутентификации IVA ID |
| Для LDAP-сервера в поле Диапазон номеров указывается, в каком числовом диапазоне необходимо создавать номера для новых абонентов при LDAP-конвертации |
Указанный источник авторизации будет добавлен в список источников авторизации.
|
Сертификаты используются для шифрования трафика. Для активации проверки SSL / TLS сертификатов необходимо:
Загруженные TLS / SSL сертификаты расположены во вкладке Сертификаты |
|
Если активирован переключатель LDAP: Загружать только при наличии внутреннего номера и если у записи, содержащейся в LDAP-каталоге, присутствует поле Внутренний номер, то такая учетная запись импортируется. Записи без внутреннего номера при включенном переключателе пропускаются |
Авторизация с использованием протокола OAuth 2.0
OAuth 2.0 — это протокол авторизации, позволяющий пользователям входить в IVA CS через внешние системы (например, IVA ID) без передачи пароля. Настройка требуется, если используется внешняя аутентификация.
Для верификации пользователя OAuth 2.0 использует ключи авторизации (токены) с ограниченным сроком действия и правами доступа.
Сервер телефонии IVA CS не получает доступа к логину и паролю пользователя при использовании протокола OAuth 2.0.
Чтобы активировать использование протокола авторизации OAuth 2.0, необходимо:
-
при добавлении источника авторизации в поле Тип источника выбрать IVA ID
-
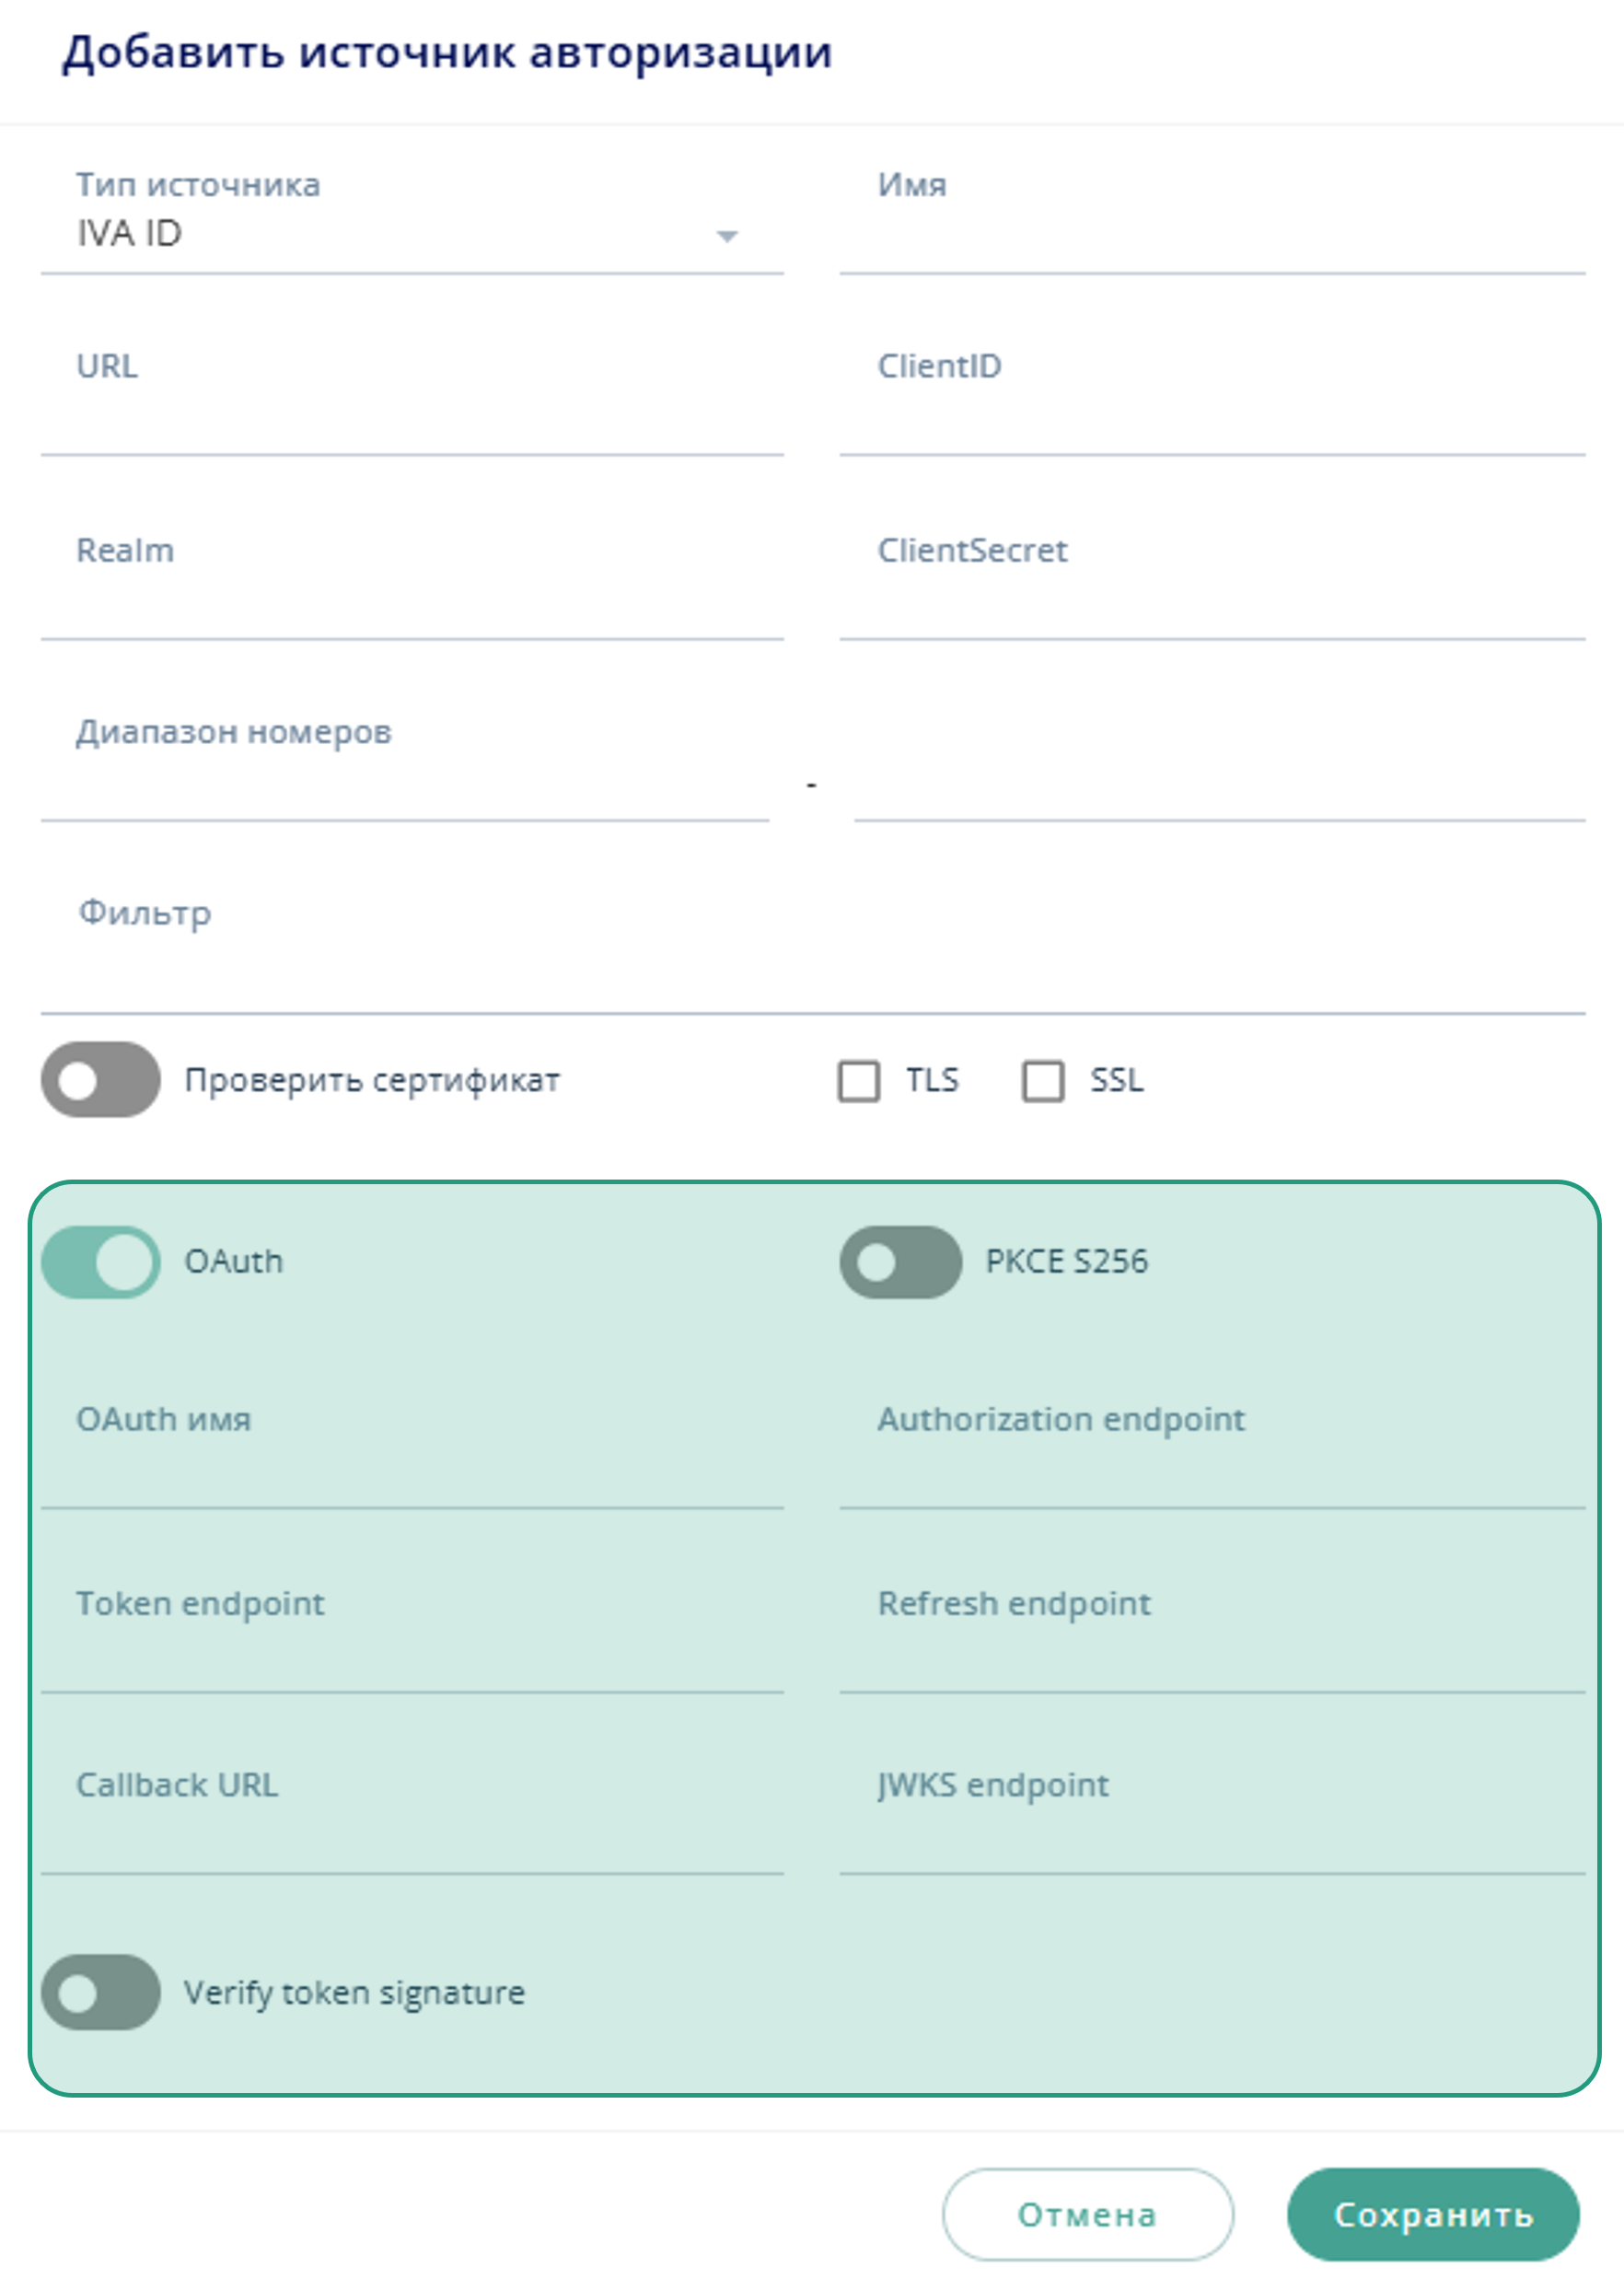
перевести переключатель OAuth в положение
-
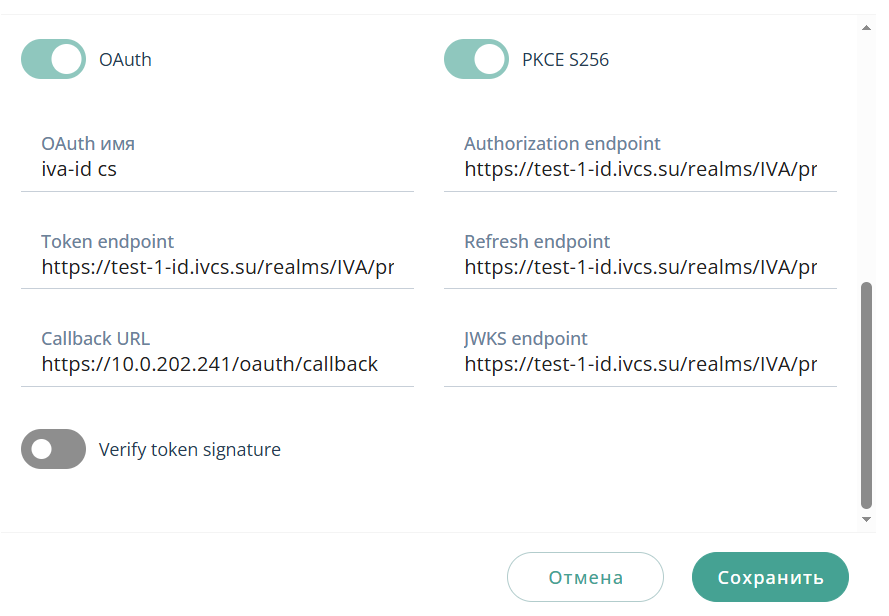
указать данные для авторизации:
Поле Описание Пример OAuth имя
название используемого OAuth-провайдера
IVA ID serverОбратный URL
URL для перехода после аутентификации на внешнем сервисе
https://<HOST_IVA_CS>/oauth/callbackгде <HOST_IVA_CS> — имя хоста сервера телефонии IVA CS, на котором доступен веб-интерфейс администрирования IVA CS
Endpoint авторизации
URL аутентификации пользователя и выполнения последующих OAuth-запросов
https://<ID_SERVER>/realms/IVA/protocol/openid-connect/authгде <ID_SERVER> — адрес / доменное имя сервера аутентификации
Endpoint выдачи токена
URL для обмена кода аутентификации, полученного через Endpoint авторизации, на токены доступа
https://<ID_SERVER>/realms/IVA/protocol/openid-connect/tokenгде <ID_SERVER> — адрес / доменное имя сервера аутентификации
В качестве URL в поле Endpoint выдачи токена указывается URL OpenID
Endpoint выдачи JWKS
URL для получения набора JWK-ключей, необходимых для проверки подлинности JWT-токенов
https://<ID_SERVER>/realms/IVA/protocol/openid-connect/certsгде <ID_SERVER> — адрес / доменное имя сервера аутентификации
Endpoint обновления токена
URL для обновления токенов доступа по refresh-токену
https://<ID_SERVER>/realms/IVA/protocol/openid-connect/tokenгде <ID_SERVER> — адрес / доменное имя сервера аутентификации
Endpoint обновления токена в данной версии сервера телефонии IVA CS не используется
-
настроить переключатели:
-
Проверить подпись токена
Если необходимо использовать проверку подлинности токенов доступа, получаемых от внешних систем аутентификации с использованием JSON Web Key (JWK), то перевести переключатель Проверить подпись токена в положение
-
PKCE S256
Если необходимо использовать PKCE S256, то перевести переключатель PKCE S256 в положение
Для возможности авторизации через IVA ID с использованием протокола OAuth 2.0 переключатель PKCE S256 должен быть обязательно включен
Если использование PKCE включено, то обмен полученных кодов авторизации на токены будет выполняться с использованием верификаторов, если PKCE отключено, то обмен производится без верификаторов
-
-
нажать кнопку Сохранить
| Если пользователь не импортирован из источника авторизации IVA ID, то он не сможет авторизоваться в IVA CS с использованием протокола OAuth 2.0 |
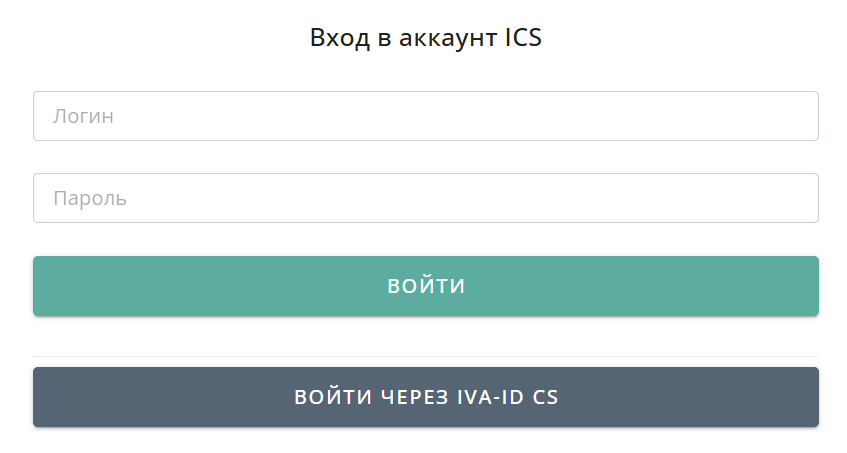
Если источник авторизации, использующий протокол OAuth 2.0, настроен и активирован (имеет статус Включен / Активный), то в окне входа в веб-интерфейс IVA CS будет доступна возможность входа через сторонние сервисы.
Деактивация источника авторизации
Пользователи, которые были импортированы из источника авторизации на сервер телефонии IVA CS, не смогут авторизоваться в системе, если источник авторизации деактивирован 
Для деактивации источника авторизации:
-
раздел Права доступа → вкладка Источники авторизации
-
перевести в строке выбранного источника авторизации переключатель Активный
в положение
Удаление источника авторизации
Если источник авторизации удален, то пользователи, которые были импортированы на сервер телефонии IVA CS из данного источника, не смогут авторизоваться в системе, т. к. удаленный источник авторизации будет недоступен для проведения каких-либо операций с пользователями.
Для удаления источника авторизации:
Раздел Права доступа → Вкладка Источники авторизации → Выбрать источник авторизации → Нажать кнопку Удалить → Подтвердить удаление, нажав кнопку Да
Выбранный источник авторизации будет удален из списка источников.
Заблокированные контакты
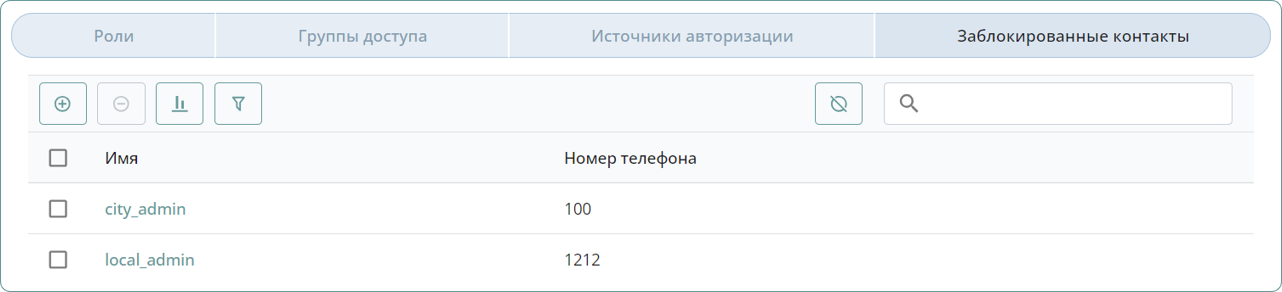
Во вкладке Заблокированные контакты можно создать список контактов, для которых будет запрещена возможность осуществления исходящих звонков в сторону домена.
Для перехода во вкладку: раздел Права доступа → вкладка Заблокированные контакты
Добавление контакта в список
Для добавления контакта в список заблокированных контактов необходимо:
-
раздел Права доступа → вкладка Заблокированные контакты
-
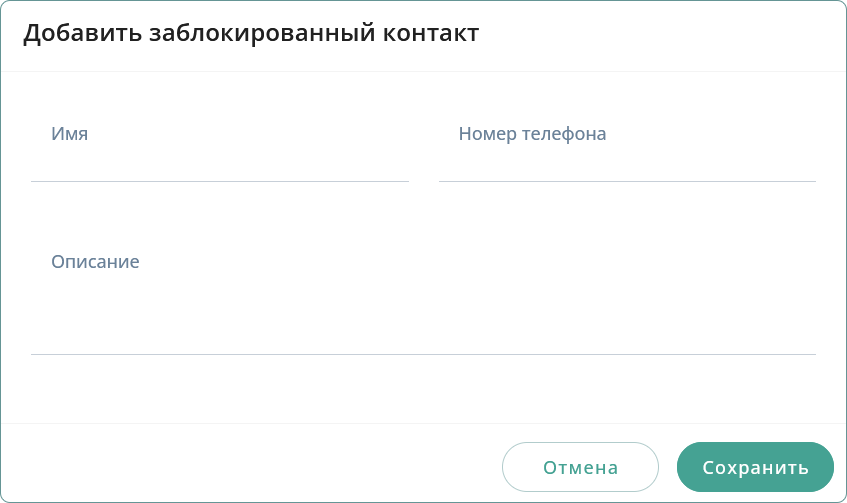
нажать кнопку Добавить → окно Добавить заблокированный контакт
-
указать параметры контакта:
-
поле Имя: ввести наименование контакта
-
поле Номер телефона: ввести номер телефона
-
поле Описание: внести дополнительные сведения о контакте (при необходимости)
-
-
нажать кнопку Сохранить
Созданный контакт будет добавлен в список заблокированных контактов.
Удаление контакта из списка заблокированных контактов
Для удаления контакта из списка заблокированных контактов необходимо:
-
раздел Права доступа → вкладка Заблокированные контакты
-
выбрать контакт
→ нажать кнопку Удалить → подтвердить удаление, нажав кнопку Да
Выбранный контакт будет удален из списка заблокированных контактов.