Группы
Расположение в интерфейсе
Объекты → Домены → <домен> → Объекты домена
Отдельного раздела «Группы» в навигационном меню нет.
Создание группы происходит через карточку домена.
Для перехода в карточку группы нужно нажать на имя группы в списке объектов домена.
Назначение
Группа (группа рассылки) представляет собой объект домена, объединяющий несколько адресатов под одним электронным адресом.
Сообщения, отправленные на адрес группы, доставляются всем участникам группы.
Группы используются для организации коллективных адресов, например:
Группа является самостоятельным объектом домена и отображается в общем списке объектов наряду с аккаунтами, ресурсными аккаунтами и переадресаторами.
Список участников группы может формироваться:
-
вручную — администратор добавляет адреса участников в карточке группы;
-
автоматически — участники запрашиваются из справочника по LDAP-запросу, например из группы безопасности или группы рассылки Active Directory, группы FreeIPA или другой службы каталога (см. Динамический состав группы);
-
одновременно вручную и автоматически.
Группы, участники которых формируются автоматически, принято называть динамическими. В IVA Mail отдельного типа «динамическая группа» нет: любую группу можно настроить на автоматическое формирование состава.
Создание группы
Для создания группы:
-
Перейдите в раздел Объекты → Домены.
-
Выберите нужный домен.
-
В поле создания группы укажите имя группы.
-
Нажмите Создать группу.
После создания группа появится в списке объектов домена с типом LocalGroup.
|
Имя группы используется как локальная часть почтового адреса. Например, для группы с именем support в домене example.ru будет создан адрес support@example.ru. |
Настройка группы
Переход в карточку группы осуществляется через блок Объекты домена внутри конкретного домена.
Карточка группы предназначена для управления составом участников группы и её параметрами.
Доступны следующие операции:
-
переименование группы и добавление дополнительных имён;
-
изменение названия и комментария;
-
настройка параметров доставки;
-
настройка динамического состава группы;
-
добавление и удаление участников;
-
экспорт данных;
-
удаление группы.
| После изменения параметров в блоке карточки нажмите Модифицировать, чтобы сохранить настройки. |
Параметры доставки
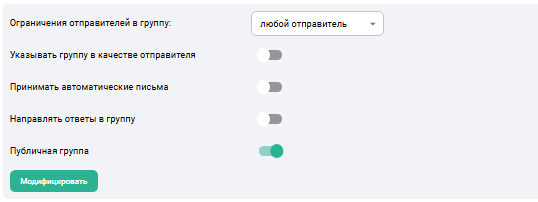
| Параметр | Описание |
|---|---|
Ограничения отправителей в группу |
Определяет, от кого группа принимает сообщения (настройка
|
Указывать группу в качестве отправителя |
Добавляет в сообщения, рассылаемые участникам, заголовок |
Принимать автоматические письма |
Разрешает группе принимать автоматически сформированные сообщения (настройка |
Направлять ответы в группу |
Добавляет в сообщения, рассылаемые участникам, заголовок |
Публичная группа |
Разрешает участникам группы просматривать список участников (настройка |
| Включайте параметр Принимать автоматические письма с осторожностью: автоответы и уведомления о доставке могут привести к бесконечному циклу приёма и отправки сообщений. |
Владелец группы
Владелец группы — пользователь, который отвечает за группу и может настраивать её состав и параметры.
Владелец назначается только через CLI командой GroupSetOwner или настройкой Owner:
GroupSetOwner "example.ru" "sales" "manager@example.ru"В панели администратора назначение владельца пока не реализовано.
Отчёты о недоставке
От параметров группы зависит, кому приходят отчёты о недоставке (NDR) сообщений участникам:
-
если группа публичная — отчёт получает отправитель;
-
если группа непубличная и задан владелец — отчёт получает владелец группы;
-
если группа непубличная и владелец не задан — отчёт не отправляется.
Переименование группы
Для изменения имени группы:
-
Откройте карточку группы.
-
Введите новое имя в поле переименования.
-
Нажмите Переименовать группу.
После переименования адрес группы изменится на новый.
Добавление участника группы
Для добавления участника:
-
Откройте карточку группы.
-
Введите имя аккаунта в поле добавления участника.
-
Нажмите Добавить участника.
После добавления аккаунт будет включён в список участников группы.
Удаление участника
Для удаления участника:
-
Откройте карточку группы.
-
Выберите участника в списке.
-
Нажмите Удалить участника.
После удаления аккаунт перестанет получать сообщения группы.
Динамический состав группы
Принцип работы
Список участников группы может формироваться автоматически по LDAP-запросу к справочнику IVA Mail. Запрос хранится в настройках группы и выполняется сервером при получении списка участников.
Так можно создавать группы рассылки на основе групп службы каталога (групп безопасности, групп рассылки и других групп) с настраиваемой синхронизацией данных о членстве пользователей в этих группах.
Особенности:
-
участники, полученные по запросу, отображаются в карточке группы вместе с участниками, добавленными вручную, и визуально от них не отличаются;
-
если в группе есть участники, добавленные вручную, итоговый список объединяет оба набора; повторяющиеся адреса не дублируются;
-
дата и время последнего выполнения запроса отображаются в поле Последняя загрузка динамической группы.
| Для удобства администрирования не рекомендуется совмещать в одной группе ручной и автоматический состав. |
Поддерживаемые источники данных
Источником участников может быть:
-
внутренний справочник IVA Mail — аккаунты доменов сервера;
-
внешний LDAP-сервер, подключённый к справочнику IVA Mail как том, например Active Directory, FreeIPA, OpenLDAP или другая служба каталога.
Требования к внешнему LDAP-серверу:
-
поддержка протокола LDAP;
-
аутентификация типа
simple(другие типы аутентификации не поддерживаются); -
наличие в записях атрибута с адресом электронной почты (например,
mail).
Подключение внешнего LDAP-сервера описано в разделе Модуль Справочник.
Синхронизация состава
Результат LDAP-запроса кэшируется. В течение времени, заданного параметром Время кэширования динамических членов (настройка DynamicMembersCacheTime), сервер использует сохранённый результат и не выполняет запрос повторно. По истечении этого времени состав группы обновляется из справочника.
| Рекомендуется устанавливать Время кэширования динамических членов равным 0 мин. — в этом случае состав группы запрашивается из справочника при каждом обращении и всегда соответствует данным службы каталога. |
Формат LDAP-запроса
Запрос задаётся в настройке группы DynamicMembersUri в формате:
directory://?base_dn=<base_dn>&scope=<scope>&field=<field>&filter=<filter>| Параметр | Описание |
|---|---|
|
DN узла справочника, с которого начинается поиск. Строка |
|
Область поиска:
|
|
Атрибут, значение которого возвращает запрос. Для формирования списка участников атрибут должен содержать адрес электронной почты, например |
|
LDAP-фильтр, применяемый к записям справочника, в формате В значении можно использовать подстановочные знаки: Для объединения условий используются:
|
Например, запрос
directory://?base_dn=uid=1&scope=sub&field=mail&filter=(mail=user*)для домена с DN uid=1 возвращает значения атрибута mail всех дочерних записей DN uid=1, у которых адрес начинается с user.
|
Поиск выполняется только в поддереве справочника, относящемся к домену группы. Чтобы получать участников из другого домена или из внешней службы каталога, подключите соответствующий том справочника с точкой монтирования внутри поддерева домена группы (см. Пример: группа по членству в группе Active Directory). |
Атрибуты аккаунтов во внутреннем справочнике
При формировании записей внутреннего справочника сервер сопоставляет настройки аккаунтов IVA Mail с атрибутами LDAP. Эти атрибуты можно использовать в фильтре запроса.
| Данные аккаунта IVA Mail | Атрибут LDAP |
|---|---|
Идентификатор (UID) объекта |
|
Имя объекта |
|
Настройка |
|
Настройка |
|
Настройка |
|
Настройка |
|
Основной адрес электронной почты |
|
Настройка динамического состава
В панели администратора:
-
Откройте карточку группы.
-
В блоке Динамические члены группы введите LDAP-запрос и нажмите Фильтр.
-
Выберите Время кэширования динамических членов и нажмите Модифицировать.
-
Проверьте список участников группы и значение поля Последняя загрузка динамической группы.
Через CLI — командой ObjectSetSetting:
ObjectSetSetting "example.ru" "sales" "DynamicMembersUri" "directory://?base_dn=$domaindn&scope=sub&field=mail&filter=(ou=Sales)"Пример: группа по подразделению
Группа содержит всех пользователей домена, у которых в карточке аккаунта указано подразделение Department2.
LDAP-запрос:
directory://?base_dn=$domaindn&scope=sub&field=mail&filter=(ou=Department2)Поиск выполняется во всём поддереве домена группы, запрос возвращает значение атрибута mail записей, у которых подразделение — Department2.
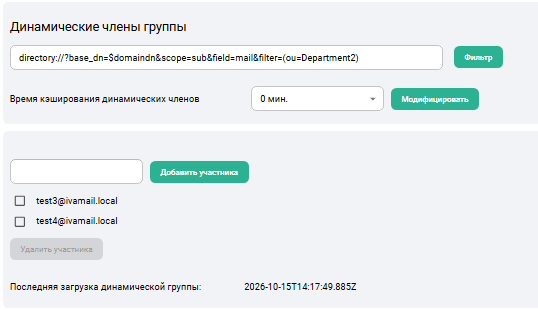
Та же настройка через CLI:
ObjectSetSetting "ivamail.local" "group4" "DynamicMembersUri" "directory://?base_dn=$domaindn&scope=sub&field=mail&filter=(ou=Department2)"Пример: группа по членству в группе Active Directory
Группа содержит пользователей, которые входят в группу Group1 Active Directory. Тип группы AD (группа безопасности или группа рассылки) значения не имеет.
Так же настраиваются группы на основе групп FreeIPA и других LDAP-совместимых служб каталога: меняются только адрес сервера, DN и фильтр.
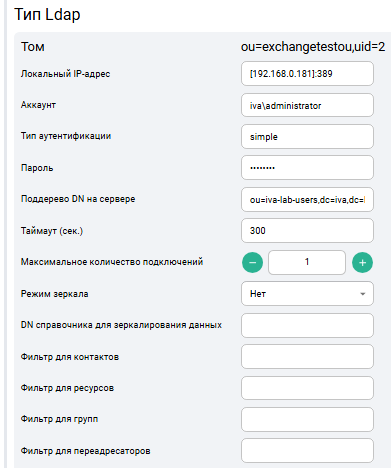
Шаг 1. Подключите LDAP-сервер к справочнику IVA Mail.
-
Перейдите в раздел Модули → Справочник и добавьте том типа ldap.
-
Заполните параметры тома:
Параметр Значение в примере Том
Точка монтирования тома в справочнике IVA Mail. Должна находиться внутри поддерева домена группы.
Например,
ou=exchangetestou,uid=2— том будет подключён какou=exchangetestouв домене с DNuid=2.Локальный IP-адрес
Адрес и порт LDAP-сервера (в примере — контроллера домена AD):
[192.168.0.181]:389.Аккаунт
Учётная запись для подключения к LDAP-серверу, например
iva\administrator.Тип аутентификации
simple.Пароль
Пароль учётной записи.
Поддерево DN на сервере
DN поддерева на LDAP-сервере, в котором находятся записи пользователей, например
ou=iva-lab-users,dc=iva,dc=lab. -
Нажмите Модифицировать.
Шаг 2. Настройте LDAP-запрос группы.
В домене с DN uid=2 откройте карточку группы и задайте запрос:
directory://?base_dn=ou=exchangetestou,uid=2&scope=sub&field=mail&filter=(memberOf=CN=Group1,OU=IVA-lab-users,DC=iva,DC=lab)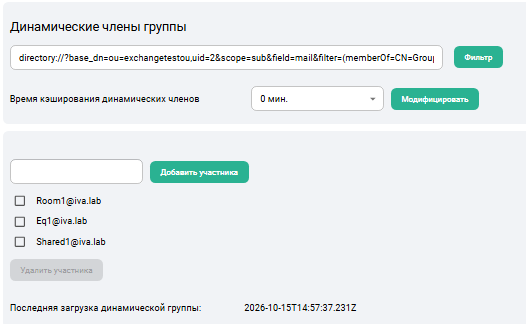
Или через CLI:
ObjectSetSetting 2 4 "DynamicMembersUri" "directory://?base_dn=ou=exchangetestou,uid=2&scope=sub&field=mail&filter=(memberOf=CN=Group1,OU=IVA-lab-users,DC=iva,DC=lab)"Поиск выполняется только в поддереве подключённого тома (ou=exchangetestou,uid=2), чтобы не создавать лишнюю нагрузку. Фильтр memberOf возвращает записи пользователей, входящих в группу CN=Group1,OU=IVA-lab-users,DC=iva,DC=lab, запрос возвращает их адреса из атрибута mail. В карточке группы участники отображаются с адресами домена службы каталога.
|
Фильтр |
Экспорт данных
Кнопка Экспорт данных позволяет выгрузить информацию о группе и её участников для последующей обработки и архивирования.
Удаление группы
Для удаления группы:
-
Откройте карточку группы.
-
Нажмите Удалить группу.
-
Подтвердите удаление.
После удаления адрес группы перестанет существовать.
| Удаление группы не приводит к удалению входящих в неё аккаунтов. |
Сценарии использования
Общий адрес подразделения:
-
Создаётся группа: sales@example.ru.
-
В качестве участников добавляются сотрудники отдела продаж — вручную или автоматически по подразделению (см. Пример: группа по подразделению).
-
Все сообщения, отправленные на адрес группы, доставляются каждому сотруднику отдела.
Адрес службы поддержки:
-
Создаётся группа: support@example.ru.
-
В группу включаются сотрудники технической поддержки.
-
Клиенты используют единый адрес независимо от состава команды.
-
Все сообщения, отправленные на адрес группы, доставляются каждому сотруднику технической поддержки.
Рассылка по группе службы каталога:
-
К справочнику IVA Mail подключается LDAP-сервер организации (Active Directory, FreeIPA и т. п.).
-
Создаётся группа, например all-staff@example.ru, с LDAP-запросом по членству в группе службы каталога (см. Пример: группа по членству в группе Active Directory).
-
При изменении состава группы в службе каталога состав группы IVA Mail обновляется автоматически.
CLI
Для управления группами используются команды:
| Команда | Назначение |
|---|---|
Создание группы. |
|
Получение списка участников группы. |
|
Добавление участника. |
|
Удаление участника. |
|
Проверка наличия участника в группе. |
|
Получение владельца группы. |
|
Назначение владельца группы. |
|
Изменение настроек группы, в том числе |
Подробнее в разделе Справочник команд CLI.